ऑनलाइन पोकर स्क्रीन-हैक विवाद
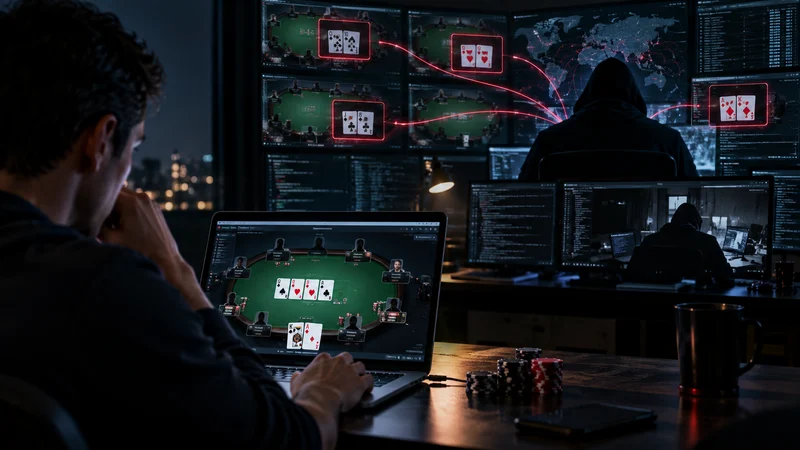
एक सुरक्षा शोधकर्ता का आरोप है कि रिमोट-एक्सेस टूल से किसी ने महीनों तक हाई-स्टेक्स खिलाड़ियों की स्क्रीन देखी, जिसमें होल कार्ड भी शामिल थे। अभी कोई आधिकारिक फॉरेंसिक रिपोर्ट नहीं है।
रिमोट-एक्सेस का आरोप, साइट पर हमला नहीं
ऑनलाइन पोकर कम्युनिटी इन आरोपों की जांच कर रही है कि एक हमलावर, या हमलावरों के एक समूह ने हाई-स्टेक्स खिलाड़ियों के कंप्यूटर पर रिमोट-मैनेजमेंट सॉफ्टवेयर इंस्टॉल कर दिया और खेल के दौरान उसका इस्तेमाल करके उनकी स्क्रीन देखी, जिसमें उनके होल कार्ड्स भी शामिल थे। अगर यह साबित हो जाता है, तो यह ऑनलाइन पोकर के इतिहास की सबसे सोफिस्टिकेटेड चीटिंग स्कीम्स में गिना जाएगा।
असली अहम बात यह है कि यह सेंध कथित तौर पर कहां लगी। हमलावर को किसी पोकर साइट की अपनी सिक्योरिटी तोड़ने की जरूरत ही नहीं पड़ी। उसे बस खिलाड़ी के कंप्यूटर पर चल रहे किसी मैलिशियस या हैक किए गए सॉफ्टवेयर की जरूरत थी, ताकि वह ठीक वही देख सके जो वह खिलाड़ी देख रहा था।
अभी तक की सारी जानकारी सिक्योरिटी एनालिसिस, कम्युनिटी की जांच और सार्वजनिक रूप से उपलब्ध गेम डेटा से आ रही है। न कोई पूरी फॉरेंसिक रिपोर्ट है और न ही कोई आधिकारिक बयान जो पूरी गिरफ्त, प्रभावित खिलाड़ियों की संख्या या कुल आर्थिक नुकसान की पुष्टि करता हो। नीचे दिए गए किसी भी आंकड़े को जांच के दायरे में लगे दावे मानिए, तय तथ्य नहीं।
कथित टूल कैसे काम करता था
सार्वजनिक ध्यान तब शुरू हुआ जब X पर "WolfSec0x0" नाम से एक अनाम सिक्योरिटी रिसर्चर ने पोस्ट किया। उस रिसर्च के मुताबिक, कई प्रोफेशनल्स के डिवाइस पर Mesh Agent नाम का टूल इंस्टॉल कर दिया गया था, जिससे उन कंप्यूटरों को रिमोटली मैनेज किया जा सकता था।
Mesh Agent, MeshCentral का हिस्सा है, जो रिमोट IT मैनेजमेंट के लिए एक लीजिट ओपन-सोर्स प्लेटफॉर्म है। यह पोकर के लिए लिखा गया मैलवेयर नहीं है। आरोप यह है कि इसका एजेंट खिलाड़ियों की जानकारी के बिना इंस्टॉल कर दिया गया और उसे हमलावर के कंट्रोल वाले सर्वर से जोड़ दिया गया। ऐसी सेटिंग में एक रिमोट ऑपरेटर को मशीन पर लगभग पूरी पहुंच मिल सकती है: रियल-टाइम स्क्रीन व्यूइंग, फाइलें, सेव किए गए पासवर्ड, सेशन कुकीज़, पेमेंट डिटेल्स और क्रिप्टोकरेंसी वॉलेट।
रिसर्चर ने बताया कि पहली ज्ञात गतिविधि 16 मार्च, 2024 के आसपास दिखी और यह सॉफ्टवेयर कुछ कंप्यूटरों पर कई महीनों तक रह सकता था, हो सकता है एक साल से भी ज्यादा। मौजूदा अनुमान है कि यूरोप, नॉर्थ अमेरिका और ओशिनिया में करीब 10 से 30 खिलाड़ी प्रभावित हुए हैं।
चूंकि यह टूल लीजिट सॉफ्टवेयर है, सिर्फ इसका मौजूद होना हमले का सबूत नहीं है। यह कॉर्पोरेट और IT माहौल में खूब इस्तेमाल होता है। चिंता तब बनती है जब किसी यूजर के पास इसे रखने की कोई जायज वजह न हो।
जांच के घेरे में खाते
कनाडाई खिलाड़ी पॉल ग्रेग समुदाय की जांच का केंद्र बिंदु बने। हाई-स्टेक्स खिलाड़ियों, जिनमें Aleksey "Avr0ra" Borovkov भी शामिल हैं, ने ग्रेग और कई खातों के बीच कड़ियां साझा कीं, जिन्हें बाद में PokerListings और अन्य माध्यमों ने रिपोर्ट किया:
- GGPoker: Paul Gregg
- CoinPoker: Europe
- Winning Poker Network: JackKlompus
- Winning Poker Network: OxOO
- Winning Poker Network: Ez[Pz]
ये कड़ियां समुदाय की जांच और जारी किए गए डेटा से निकली हैं। ये किसी आधिकारिक जांच का निष्कर्ष नहीं हैं।
ध्यान इन खातों के असामान्य रूप से मजबूत नतीजों पर केंद्रित रहा। PokerListings द्वारा उद्धृत SmartHand डेटा के अनुसार, OxOO और JackKlompus खातों ने मिलकर $837,000 से अधिक का मुनाफा दिखाया। प्रकाशित आंकड़ों में JackKlompus को 2025 के लिए लगभग $232,000 और OxOO को करीब $162,000 बताया गया है, जबकि एक रिपोर्ट में पॉल ग्रेग को मई 2026 में NL2K पर करीब $55,000 के साथ सबसे ज्यादा मुनाफा कमाने वाला खिलाड़ी बताया गया।
सिर्फ मजबूत नतीजे धोखाधड़ी का सबूत नहीं होते। ज्यादा अहम दावे गेम-सिलेक्शन के पैटर्न से जुड़े हैं।
वो पैटर्न जिसने शक पैदा किया
विश्लेषकों ने यह देखा कि संदिग्ध खाते सबसे ज्यादा किनके खिलाफ खेले और किनसे सबसे ज्यादा जीते। कुछ मामलों में, खेले गए 90% से अधिक हाथ प्रतिद्वंद्वियों के एक खास समूह के खिलाफ केंद्रित थे, और उनमें से कुछ प्रतिद्वंद्वियों के कंप्यूटर पर बाद में Mesh Agent मिलने की खबर आई।
अगर यह कड़ी पुष्ट हो जाती है, तो यह समझाया जा सकता है कि कथित साजिश इतने लंबे समय तक पकड़ में कैसे नहीं आई। ऑपरेटर को टेबल पर हर खिलाड़ी के कार्ड देखने की जरूरत नहीं होती। उसे सिर्फ उन प्रतिद्वंद्वियों के खिलाफ बढ़त मिलती जिनकी मशीनें हैक थीं, और बाकी सबके खिलाफ वह सामान्य तरीके से खेल सकता था। यह मॉडल जानबूझकर निशाना चुनने की भी इजाजत देता है: एक तरह की बमहंटिंग, साथ में चुने हुए प्रतिद्वंद्वी के होल कार्ड देखने की क्षमता।
रूसी हाई-स्टेक्स खिलाड़ी Gleb "psyhoagromor" Kovtunov ने कथित तौर पर कहा कि वह अप्रैल से ही निजी तौर पर ग्रेग के खेल पर सवाल उठा रहे थे, क्योंकि उनके फैसले, साइज़िंग और लाइनें प्रतिद्वंद्वी के हाथ की ताकत से कुछ ज्यादा ही सटीक मेल खाती दिखीं। कथित तौर पर उन्होंने ये शंकाएं हाई-स्टेक्स खिलाड़ियों के एक समूह के साथ साझा कीं, जो रियल-टाइम असिस्टेंस और धोखाधड़ी के अन्य रूपों से लड़ने पर केंद्रित है, और यह कहानी सार्वजनिक होने से करीब एक महीने पहले हुआ। उस विवरण के अनुसार, करीब दो दिन बाद ग्रेग टेबल पर दिखना बंद हो गए। Kovtunov ने बाद में दावा किया कि Mesh Agent उनके खुद के कंप्यूटर पर भी मिला।
CoinPoker का पुराना ब्लॉक
पैट्रिक लियोनार्ड (Patrick Leonard) ने कहा कि CoinPoker ने करीब दो साल पहले Paul Gregg के नाम पर रजिस्टर्ड एक अकाउंट ब्लॉक किया था, जो साइट पर "Europe" निकनेम से खेलता था। लियोनार्ड के मुताबिक, CoinPoker की सिक्योरिटी टीम ने ऐसी एक्टिविटी पकड़ी जिसे उसने नियमों का गंभीर उल्लंघन माना, अकाउंट ब्लॉक किया और करीब $100,000 जब्त किए, जो बाद में प्रभावित खिलाड़ियों में बांट दिए गए। लियोनार्ड यह भी दावा करते हैं कि Gregg ने संबंधित गेमिंग कमीशन के पास इस फैसले को चुनौती दी, लेकिन शिकायत आगे नहीं बढ़ी।
यह डिटेल इसलिए मायने रखती है क्योंकि "Europe" निकनेम उन अकाउंट्स में भी दिखता है जो इस वक्त जांच के दायरे में हैं। यह मुख्य रूप से एक पब्लिक स्टेटमेंट और सेकेंडरी रिपोर्टिंग है; CoinPoker ने इस केस का पूरा डॉक्युमेंटेशन पब्लिक नहीं किया है।
सॉफ्टवेयर कैसे फैला
असली सवाल यह था कि Mesh Agent खिलाड़ियों के कंप्यूटर तक पहुंचा कैसे। WolfSec का दावा है कि रिमोट एजेंट को हैक किए गए थर्ड-पार्टी पोकर सॉफ्टवेयर के जरिए फैलाया गया, जिसमें कम से कम दो टूल शामिल थे। एक निर्माता ने हैक की पुष्टि की; दूसरे के लिए रिसर्चर्स ने कोड एनालिसिस से एक मॉडिफाइड वर्जन पहचाना।
PokerStrategy की रिपोर्ट के मुताबिक, IntuitiveTables — जो मुख्यly पोकर टेबल ऑर्गनाइज़ करने के लिए इस्तेमाल होता है — ने खुद पब्लिकली कन्फर्म किया कि वह भी हैक किए गए ऐप्स में शामिल था। इसका मतलब यह नहीं कि यही इन्फेक्शन का इकलौता रास्ता था। एक प्रभावित खिलाड़ी का दावा है कि उसने यह प्रोग्राम कभी इस्तेमाल नहीं किया, फिर भी उसकी मशीन पर Mesh Agent मिला। जांचकर्ता कई डिस्ट्रीब्यूशन तरीकों को रूल आउट नहीं कर रहे, जिनमें दूसरे हैक किए गए पोकर सॉफ्टवेयर, फिशिंग ईमेल, फेक पेज या अलग-अलग टारगेटेड हमले शामिल हैं।
पुराने सुपरयूज़र कांडों से यह मामला अलग क्यों है
यह मामला Absolute Poker और UltimateBet जैसे पुराने सुपरयूज़र कांडों से अलग है। फिलहाल ऐसा कोई सबूत नहीं है कि हमलावरों ने किसी पोकर साइट के सिस्टम के अंदर privileged access हासिल किया। WolfSec के मुताबिक, पोकर क्लाइंट खुद हैक नहीं हुए थे; जानकारी प्रतिद्वंद्वी के कंप्यूटर से इकट्ठी की गई थी। WolfSec ने साफ कहा कि GGPoker और ClubWPT Gold जैसे प्लेटफॉर्म हैक किए गए कोड के स्रोत नहीं थे।
खिलाड़ी के लिए नतीजा लगभग वही है: प्रतिद्वंद्वी उनके कार्ड एक्शन लेने से पहले देख सकता है।
शुरुआती कम्युनिटी रिपोर्टों में कहा गया था कि पीड़ितों को मिलाकर कई मिलियन डॉलर का नुकसान हो सकता है। यह आंकड़ा पुष्ट नहीं हुआ है। Borovkov ने अलग-अलग साइटों पर लाखों के नुकसान की बात कही, लेकिन कोई सार्वजनिक ब्यौरा इसे साबित नहीं करता। अब तक के दस्तावेज़ी सबूतों में जांच के दायरे वाले अकाउंट्स से जुड़े कुछ सौ हज़ार डॉलर शामिल हैं, और यह नहीं माना जा सकता कि सारी जीत धोखाधड़ी का नतीजा थीं।
एक और बात चिंता में डालती है। PokerStrategy के मुताबिक, WolfSec ने ऐसे मामले नोट किए जहां किसी ने दूर से हैक किए गए कंप्यूटर से कनेक्ट करके Mesh Agent अनइंस्टॉल कर दिया या इस्तेमाल की गई स्क्रिप्ट हटा दीं। इसका मतलब है कि और खिलाड़ी भी प्रभावित हो सकते हैं, भले ही प्रोग्राम अब मौजूद न हो। Windows में पिछली इंस्टॉलेशन के निशान बचे रह सकते हैं।
खिलाड़ी क्या कर सकते हैं
जिन खिलाड़ियों ने हाल के सालों में Windows और थर्ड-पार्टी पोकर टूल्स इस्तेमाल किए हैं, उनके लिए सिक्योरिटी चेक करना वाजिब है। WolfSec सलाह देता है कि Mesh Agent सर्विस, MeshCentral रिकॉर्ड और Windows Defender के असामान्य exceptions चेक करें। फिर से, सिर्फ MeshCentral होना इन्फेक्शन नहीं दर्शाता; यह कॉर्पोरेट IT में वैध रूप से इस्तेमाल होता है। अगर यूज़र इसकी मौजूदगी की कोई वैध वजह नहीं बता पाता, तो इसे संभावित खतरा मानना चाहिए।
अगर डिवाइस हैक होने का शक हो, तो सामान्य कदम उठाएं: इंटरनेट से डिस्कनेक्ट करें, सबूत सुरक्षित रखें, भरोसेमंद सिक्योरिटी स्कैन चलाएं, किसी अलग भरोसेमंद डिवाइस से पासवर्ड बदलें, और two-factor authentication चालू करें। खिलाड़ियों को यह भी सोचना चाहिए कि क्या उन्होंने पोकर अकाउंट, ईमेल और क्रिप्टो वॉलेट में एक ही पासवर्ड दोबारा इस्तेमाल किया था।
क्या अब भी साबित नहीं हुआ
कई बुनियादी सवाल अब भी खुले हैं। कोई स्वतंत्र फॉरेंसिक रिपोर्ट यह पुष्ट नहीं करती कि इस स्कीम का पूरा दायरा क्या था, पीड़ितों की सही संख्या कितनी थी, या कुल नुकसान कितना हुआ। अकाउंट के लिंक कम्युनिटी जांच और प्रकाशित डेटा पर टिके हैं। CoinPoker का किस्सा ज़्यादातर सार्वजनिक बयानों पर आधारित है। बांटने का तरीका सिर्फ आंशिक रूप से पुष्ट है।
जो साफ है वह है ढांचागत सबक। जब खिलाड़ी का अपना कंप्यूटर हैक हो जाए, तो साइट की कोई भी सुरक्षा उनकी स्क्रीन के कार्ड नहीं बचा सकती। इसीलिए कम्युनिटी की प्रतिक्रिया में डिवाइस की सफाई और थर्ड-पार्टी सॉफ्टवेयर के खतरे पर उतना ही ज़ोर है जितना किसी एक प्लेटफॉर्म पर।