オンラインポーカーで新たなホールカード流出騒動
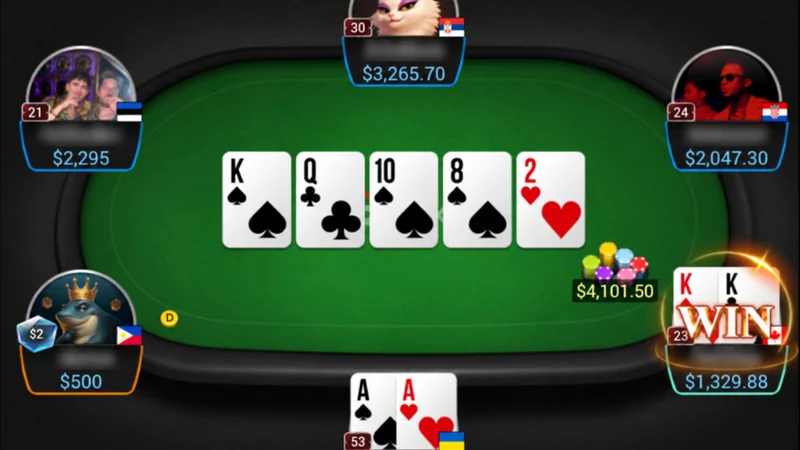
オンラインポーカーでまたホールカードのセキュリティ不安が浮上し、プレイヤーは自分のPCが不正アクセスを受けていないか確認するよう呼びかけられている。
オンラインポーカーで新たなホールカード疑惑が発覚
オンラインポーカー界で新たなホールカード疑惑が持ち上がり、プレイヤー自身のPCに不正侵入の痕跡がないか確認を促す声が広がっている。この一件で、プレイヤーがデッキやディーラーを直接目にできないオンラインゲームにおけるカード配布の安全性に対する、かねてからの懸念が再燃している。
ホールカード疑惑の核心はシンプルだ。プレイヤー本人または第三者が、相手のホールカードが公開される前にその内容を把握できてしまえば、ゲームの公正さは根本から崩れる。ライブポーカーでは、シャッフルされたデッキ、カットカード、デッキを常に視界に置くディーラーなど、物理的な手順でカードが守られている。オンラインでは、その防御はソフトウェア、サーバー、そしてプレイヤーが使うデバイスに完全に依存している。
なぜPCの確認が求められているのか
自分のパソコンを確認するよう促される背景には、オンラインセキュリティの基本原則がある。どれほど堅牢なポーカープラットフォームでも、プレイヤー自身のマシンが侵害されていれば無力化されうる。マルウェア、リモートアクセスツール、画面共有ソフトは、プラットフォーム自体が破られていなくても、プレイヤーのホールカードやアカウントの動きを露出させてしまう。
セキュリティ専門家が一般に警告サインとして挙げる典型的な例は以下の通りだ:
- バックグラウンドで予期せず動作しているプログラムや、タスクマネージャーに見慣れないプロセスがある
- 通常と異なるネットワーク活動、特に未知のサーバーへの接続
- ユーザーが知らないうちにインストールされたリモートアクセスツール
- 意図せず追加されたブラウザ拡張機能やプラグイン
- ハードウェアや接続の問題では説明できない動作の重さ
これらはあくまで一般的な兆候であり、侵害の証拠ではない。これらに気づいたプレイヤーには通常、信頼できるセキュリティスキャンの実行、OSのアップデート、そして別の信頼できるデバイスからのパスワード変更が勧められる。
オンラインポーカー界全体への影響
ホールカード疑惑は、決まって同じサイクルを引き起こす。まずプレイヤーの疑念が生じ、次に透明性への要求が高まり、続いて運営側の声明、場合によっては独立したセキュリティ調査が行われる。長期的な影響は、多くの場合、個々の事件そのものよりも、プラットフォームがどう対応するかにかかっている。
運営側は通常、暗号化、乱数生成、異常なパターンを検知する監視システムを組み合わせて対応している。たとえば談合検知では、同じ相手に繰り返し勝つプレイヤーや似たベットパターンを持つプレイヤーなど、アカウント間の怪しい関係を探る。セキュリティチームはデバイスのフィンガープリントやログイン場所を追跡することもある。
こうした対策のいずれも完璧ではない。悪意ある者は適応を続け、オンラインセキュリティのいたちごっこの性質上、新たな脆弱性は常に生まれうる。だからこそ、プラットフォーム側の防御と同じくらい、プレイヤー側の衛生管理が重要なのだ。
プレイヤーが今すぐできる対策
オンラインポーカーを日常的にプレイしている人なら、次の習慣でリスクをかなり減らせる。
- OS、ブラウザ、ポーカークライアントを常に最新の状態に保つ
- 正体不明のソフトはダウンロードしない。特に「ポーカー支援ツール」をうたうものは危険
- パスワードはサービスごとに固有の強固なものを使い、使えるなら二段階認証をオンにする
- プレイ中の画面共有は慎重に
- アカウントの利用履歴をこまめに確認し、不審な点があればすぐ運営に報告する
これで絶対安全になるわけではないが、プレイヤーの端末を狙う側にとって手間とコストが跳ね上がる。
根深い構造問題
ホールカードをめぐるスキャンダルが繰り返されるたびに、オンラインポーカーが抱える構造的な課題が浮き彫りになる。このゲームは信頼の上に成り立っているのに、プレイヤーは中身を確認できないソフトと、見ることのできないサーバーを信じるしかない。新しい事件が起きるたび、その信頼は試される。
今のところ、実践的な結論はシンプルだ。プレイヤーは自分のPCを点検し、セキュリティ設定を見直し、警戒を怠らないことが求められている。今回の騒動が実際の不正アクセスとして確認されるのか、それとも誤報に終わるのかは分からない。それでも本質的な教訓は変わらない。オンラインポーカーにおけるセキュリティは、プラットフォームとプレイヤーの双方が担う責任なのだ。