オンラインポーカー スパイウェア事件の新詳細
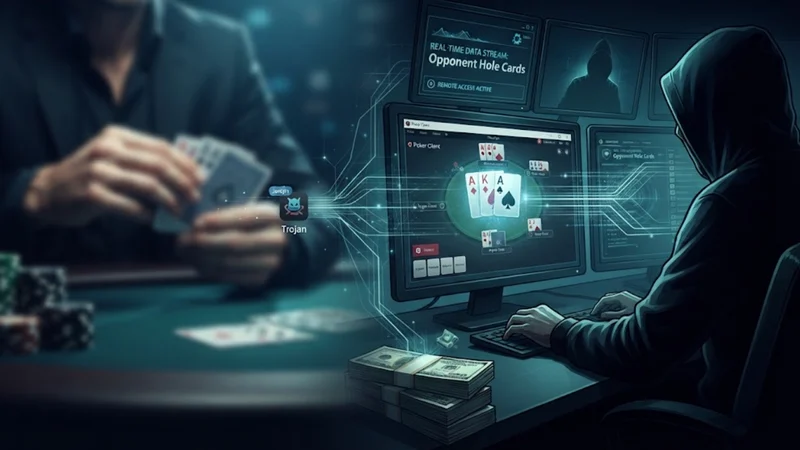
高額オンラインポーカーの不正事件で新たな事実が判明。攻撃者がマルチテーブル用ツールの更新システムを乗っ取り、遠隔画面ソフトを仕込んで相手のホールカードを盗み見ていた。
攻撃の手口
ハイステークスのオンラインポーカーを舞台にした不正事件で、攻撃者は相手のホールカードをリアルタイムで見ることができた。ただし、ポーカーサイトに直接ハッキングしたわけではない。攻撃者は正規のリモート画面管理ツール「Mesh Agent」を被害者のPCにインストールし、標的にされたプロのカードを完全に把握していた。
今回の重要な新展開は、そのソフトがどうやって被害者に届いたかだ。マルチテーブル管理ツール「Jurojin Poker」の開発元は、攻撃者がサーバーキーと管理パネルのアカウントにアクセスしたことを認めた。おおよそ2025年6月から2026年6月の間、攻撃者は選んだハイステークスプレイヤーを特別なアップデートグループに入れることができた。そのプレイヤーがJurojinを起動すると、改ざんされたアップデートパッケージをダウンロードし、その中に含まれる偽の実行ファイルがバックグラウンドでこっそりMesh Agentをインストールしてから、正規のデジタル署名済みJurojinアプリが動き出す仕組みだった。ソフトは通常どおり動き続けたため、プレイヤーは何も疑わなかった。
Jurojinはまた、感染経路の再現に限界があることも認めている。データベースのバックアップはグループ構成を一定の間隔でしか記録していなかったため、攻撃者がプレイヤーを素早く追加して削除した場合、ログは残らなかった。
被害者の証言
影響を受けたプロたちの証言は、バンクロールへの大きな損害を物語っている。スペインのハイステークスプレイヤー、Nacho Morón(ナチョ・モロン)は、容疑者Paul Gregg(ポール・グレッグ)に関連するアカウントとのヘッズアップで、約15分の間に6万ドルを失ったセッションについて語った。モロンは総損失を10万〜20万ドルと見積もっている。相手は闇雲に攻撃していたわけではないと強調する。その人物はカードを見ていただけでなく、ポーカーもうまかった。だからこそ、この計画が発覚するまでにこれほど時間がかかったのだ。
Manuel Saavedra(マヌエル・サアベドラ)は、自分のPCにスパイウェアが1年以上入っていたと報告した。GGPokerでGreggのアカウントに対して59,275ドル、さらにACR Pokerで43,176ユーロの損失を記録している。サアベドラは、攻撃者が自分とのヘッズアップのテーブルを開き、自分のカードを知っていることを利用して、テーブル上の何も知らないプレイヤーに対する追加のブロッカーとして使っていたと説明した。
無視されたデータ検証
この不可解な事件の鍵となるのが、Mobius Pokerの創業者パトリック・ハワードが2026年9月1日にまとめた分析レポートだ。友人がグレッグとの多額の損失でポーカーをほぼ引退しかけたことがきっかけだった。ハワードはポール・グレッグがGGPokerでプレイした32,780ハンドを検証し、サイト運営陣に報告書を送付した。
この検証で注目されたのは、グレッグの10/20の6マックスでの+13.9 bb/100という全体勝率だ。平均的なプレイヤーが純粋に分散だけでこの結果を出す確率は35,100分の1と算出された。小さいポット(40bbまで)ではグレッグは802bb負けていたが、150bbを超えるポットでは2,497bbを稼ぎ、ショーダウン勝率は74.3%だった。40bb超のポットでは、リバーで153回のアグレッシブアクションを実行し、78回ショーダウンに到達してそのうち59回に勝利。75.6%という勝率は、他のレギュラーの平均勝率58.2%を明らかに上回っていた。リバーのベットにコールした場合、81回中52回勝利で64.2%となり、平均の48.6%を大きく超えていた。
GGPokerはこの警告レポートに約1か月間対応せず、ハワードに連絡したのは10月2日の夜、スペインの雑誌Poker Redが無視されたレポートについての記事を公開し、Xネットワークで拡散した後のことだった。ハワードは後に、自身のレポートはサイトが監視すべき異常を指摘したデータベース検証であり、告発ではないと明言している。
プラットフォームごとに対応が分かれた
この事件では、ポーカーサイト各社の対応に大きな差があることが浮き彫りになった。疑わしいアカウントを数カ月、時には数年もプレイさせ続けたサイトがある一方、CoinPokerはPaul Gregg(ポール・グレッグ)に関連するアカウントを約1週間で検知し、BANした。サイトアンバサダーのPatrick Leonard(パトリック・レナード)によれば、CoinPokerは即座にアカウントを凍結し、10万ドル以上を没収して被害プレイヤーに再分配した。Nacho Morón(ナチョ・モロン)は、Greggとのヘッズアップで失った6万ドルが返還されたことを認めている。Greggは規制当局に不服を申し立てたが、CoinPokerが証拠を提示すると争いを取り下げた。Leonardは当時、問題がこれほど大きく、自身も使っていたJurojinが関与しているとは誰も知らなかったと述べている。
ACR Pokerは素早く対策に動いた。CEOのPhil Nagy(フィル・ナジ)は、ポーカークライアントの起動中に画面キャプチャや共有ツールをブロックする新機能「Screen Shield」を発表した。同サイトはハンドヒストリーを分析用に提供し、被害プレイヤーへの補償も約束している。
それでも各サイトは今も個別に対応しており、運営者間の情報共有が欠けているのは明らかだ。MorónとLeonardはともに、BANした不正プレイヤーに関する情報を共有しないポーカーサイトを批判した。Morónはラスベガスのカジノを引き合いに出し、一つの施設で不正が見つかれば他の全施設にすぐ伝わると指摘。ポーカーサイトも同じように連携すべきだと主張した。
プレイヤーが今すぐやるべきこと
このスキャンダルは、サポートソフトの安全性に重大な疑問を投げかけている。Jurojinの開発者は悪意あるコードをアップデートから削除したと説明したが、セキュリティ専門家もJurojin自身も、すべてのプレイヤーにMesh Agentの有無を徹底的に確認するよう呼びかけている。少しでも疑いがあれば、プログラムを削除するだけでなく、Windowsのクリーンインストールとディスクのフォーマットを行うべきだとされている。さらに、ゲームサイト、メールアカウント、暗号資産ウォレットのパスワードは、感染していない別の端末から変更しよう。
そこから得られる教訓
ポーカーコミュニティにとって、この事件は、正当で広く使われているものであっても、サードパーティ製ツールはアップデート経路が侵害されれば攻撃の入口になり得ることを示している。また、統計的な異常を洗い出すうえで独立したハンドヒストリー検証がどれほど有効か、そしてプラットフォーム間の対応が遅れたり分断されたりした場合の代償も明らかにした。運営者がBANリストを共有し、より緊密に協力するようになるまで、プレイヤーが最初の、そして時に唯一の防御線であり続ける。