온라인 포커 화면 해킹 스캔들: 홀카드 노출 의혹
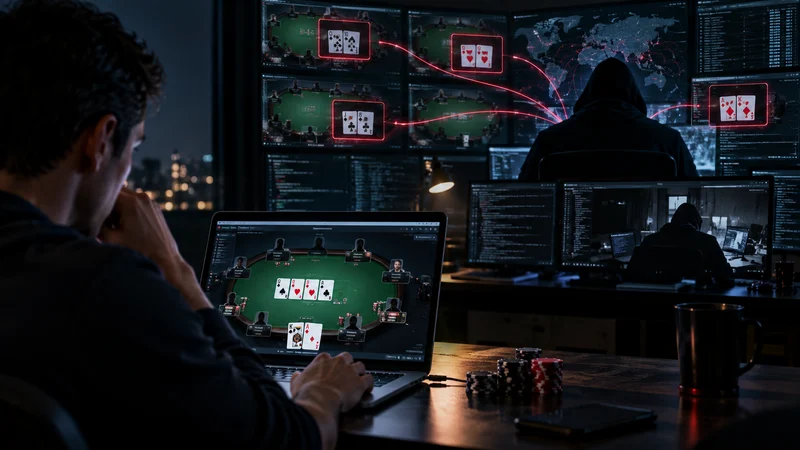
한 보안 연구원이 원격 접속 도구를 통해 누군가가 수개월간 하이스테이크 플레이어의 화면을 들여다보며 홀카드까지 봤다고 주장했다. 아직 공식 포렌식 보고서는 없다.
원격 접속 의혹, 사이트 해킹은 아니다
온라인 포커 커뮤니티가 공격자 또는 공격자 일당이 하이스테이크 플레이어들의 컴퓨터에 원격 관리 소프트웨어를 설치해 플레이 중 화면을 — 홀카드까지 — 볼 수 있었을 것이라는 의혹을 조사하고 있다. 사실로 확인된다면 온라인 포커 역사상 가장 정교한 치팅 사건 중 하나가 된다.
핵심은 침해가 allegedly 일어난 지점이다. 공격자는 포커 사이트 자체의 보안을 뚫을 필요가 없었다. 플레이어의 컴퓨터에서 실행되는 악성 또는 감염된 소프트웨어만 있으면 그 플레이어가 보는 것을 그대로 볼 수 있었다.
현재 모든 정보는 보안 분석, 커뮤니티 조사, 공개된 게임 데이터에서 나온 것이다. 완전한 포렌식 보고서도, 전체 범위나 피해 플레이어 수, 총 재정적 손실을 확인하는 공식 발표도 없다. 아래 수치는 확정된 사실이 아니라 조사 중인 주장으로 읽어야 한다.
의혹 도구는 어떻게 작동했나
대중의 관심은 X에 "WolfSec0x0"라는 익명의 보안 연구자가 글을 올리면서 시작됐다. 그 연구에 따르면 Mesh Agent라는 도구가 여러 프로 선수의 기기에 설치되어 해당 컴퓨터를 원격 관리할 수 있게 했다.
Mesh Agent는 합법적인 오픈소스 원격 IT 관리 플랫폼인 MeshCentral의 일부다. 포커를 위해 만들어진 악성코드가 아니다. 의혹의 핵심은 이 에이전트가 플레이어의 동의 없이 설치되어 공격자가 통제하는 서버를 향하도록 설정됐다는 것이다. 그렇게 구성되면 원격 조작자는 해당 기기에 거의 완전한 접근 권한을 얻는다. 실시간 화면 보기, 파일, 저장된 비밀번호, 세션 쿠키, 결제 정보, 암호화폐 지갑까지 가능하다.
연구자는 최초 알려진 활동이 2024년 3월 16일경 나타났으며, 이 소프트웨어가 일부 컴퓨터에 몇 달, 어쩌면 1년 이상 남아 있었을 수 있다고 보고했다. 현재 추정치는 유럽, 북미, 오세아니아 전역에 걸쳐 약 10~30명의 피해 플레이어다.
이 도구는 합법적인 소프트웨어이기 때문에 그 존재 자체만으로 공격의 증거가 되지는 않는다. 기업과 IT 환경에서 널리 쓰인다. 문제가 되는 경우는 사용자가 그 도구가 있을 합법적인 이유가 없을 때다.
조사를 받고 있는 계정들
캐나다 선수 폴 그레그(Paul Gregg)가 커뮤니티 조사의 중심에 섰습니다. 알렉세이 "Avr0ra" 보로프코프를 비롯한 하이스테이크 선수들이 그레그와 여러 계정 간의 연관성을 퍼뜨렸고, 이후 PokerListings 등 여러 매체가 이를 보도했습니다:
- GGPoker: Paul Gregg
- CoinPoker: Europe
- Winning Poker Network: JackKlompus
- Winning Poker Network: OxOO
- Winning Poker Network: Ez[Pz]
이 연결고리들은 커뮤니티 조사와 공개된 데이터에서 나온 것이며, 공식 조사의 결론은 아닙니다.
관심은 이 계정들의 이례적으로 좋은 성적에 집중됐습니다. PokerListings가 인용한 SmartHand 데이터에 따르면 OxOO와 JackKlompus 계정은 합산 수익이 83만 7천 달러를 넘었습니다. 공개된 수치에는 JackKlompus가 2025년 약 23만 2천 달러, OxOO가 약 16만 2천 달러로 기재되어 있으며, 한 보도에서는 폴 그레그를 2026년 5월 NL2K에서 약 5만 5천 달러로 가장 수익성이 높은 선수로 꼽았습니다.
좋은 성적만으로는 부정행위의 증거가 되지 않습니다. 더 중요한 주장은 게임 선택 패턴에 관한 것입니다.
의혹을 불러일으킨 패턴
분석가들은 의심 계정들이 누구를 상대로 가장 자주 플레이했고 누구에게서 가장 많이 땄는지를 조사했습니다. 일부 경우에는 플레이한 핸드의 90% 이상이 특정 상대 그룹에 집중됐고, 그 상대들 중 일부는 나중에 자신의 컴퓨터에서 Mesh Agent를 발견했다고 알려졌습니다.
이 연관성이 확인된다면, alleged scheme이 어떻게 그렇게 오랫동안 발각되지 않았는지 설명이 됩니다. 운영자는 테이블의 모든 선수 카드를 볼 필요가 없습니다. 자신의 컴퓨터가 감염된 상대에게만 우위를 가지면 되고, 다른 모두에게는 정상적으로 플레이할 수 있습니다. 이 모델은 의도적인 타겟팅도 가능하게 합니다. 즉, 선택한 상대의 홀 카드를 볼 수 있는 능력과 결합된 일종의 범헌팅입니다.
러시아 하이스테이크 선수 글렙 "psyhoagromor" 콥투노프는 4월부터 그레그의 플레이에 대해 개인적으로 의문을 제기해 왔다고 알려졌으며, 상대 핸드의 강도에 지나치게 완벽하게 맞아떨어지는 것처럼 보이는 결정, 사이징, 라인을 근거로 들었습니다. 그는 이 이야기가 공개되기 약 한 달 전, 실시간 어시스턴스와 다른 형태의 부정행위에 맞서는 데 집중하는 하이스테이크 선수 그룹과 이러한 의구심을 공유했다고 합니다. 그에 따르면 그레그는 약 이틀 후 테이블에서 모습을 감췄습니다. 콥투노프는 나중에 자신의 컴퓨터에서도 Mesh Agent가 발견됐다고 주장했습니다.
과거 코인포커 계정 차단 사례
패트릭 레너드(Patrick Leonard)는 코인포커가 약 2년 전 '폴 그레그(Paul Gregg)'라는 이름으로 등록되고 사이트에서 '유럽(Europe)'이라는 닉네임을 사용하던 계정을 차단했다고 밝혔다. 레너드에 따르면, 코인포커 보안팀은 심각한 규정 위반으로 판단되는 활동을 탐지해 해당 계정을 차단하고 약 10만 달러를 몰수했으며, 이는 이후 피해 플레이어들에게 재분배됐다. 레너드는 또한 그레그가 관련 도박 규제 기관에 이의를 제기했지만, 민원이 더 이상 진행되지 않았다고 주장했다.
이 세부 사항이 중요한 이유는 '유럽'이라는 닉네임이 현재 조사 대상에 오른 계정들 사이에서도 등장하기 때문이다. 이는 여전히 주로 공개 발언과 2차 보도에 기반한 내용이며, 코인포커는 해당 사건에 대한 완전한 문서를 공개하지 않았다.
소프트웨어가 유포된 방식
핵심 미해결 질문은 메시 에이전트(Mesh Agent)가 어떻게 플레이어들의 컴퓨터에 도달했는가였다. 울프섹(WolfSec)은 원격 에이전트가 최소 두 개의 도구가 관여된, 감염된 서드파티 포커 소프트웨어를 통해 유포됐다고 주장한다. 한 제조사는 감염 사실을 확인했고, 다른 제조사의 경우 연구진은 코드 분석을 통해 변조된 버전을 확인했다.
포커스트래티지(PokerStrategy)는 주로 포커 테이블 정리에 사용되는 도구인 인튜이티브테이블스(IntuitiveTables)가 감염된 애플리케이션 중 하나임을 공개적으로 확인했다고 보도했다. 이것이 유일한 감염 경로라는 의미는 아니다. 한 피해 플레이어는 해당 프로그램을 사용한 적이 없다고 주장하지만, 자신의 컴퓨터에서 메시 에이전트가 발견됐다. 조사관들은 다른 감염된 포커 소프트웨어, 피싱 이메일, 가짜 페이지, 개별 표적 공격 등 여러 유포 방식을 배제하지 않고 있다.
과거 슈퍼유저 스캔들과 다른 이유
이번 사건은 Absolute Poker, UltimateBet 같은 과거 슈퍼유저 스캔들과는 결이 다르다. 현재로서는 공격자가 포커 사이트 내부 시스템에 관리자 권한으로 접근했다는 증거가 없다. WolfSec에 따르면 포커 클라이언트 자체는 해킹당하지 않았고, 정보는 상대방 컴퓨터에서 수집됐다. WolfSec은 GGPoker, ClubWPT Gold 같은 플랫폼이 해킹된 코드의 출처가 아니라고 명확히 밝혔다.
플레이어 입장에서 실질적인 결과는 거의 같다. 상대가 액션 전에 내 카드를 볼 수 있다는 점이다.
초기 커뮤니티 제보에서는 피해자들이 합쳐서 수백만 달러를 잃었을 가능성이 제기됐다. 이 수치는 확인되지 않았다. 보로프코프는 여러 사이트에 걸쳐 수백만 달러 규모의 손실을 언급했지만, 이를 입증하는 공개된 내역은 없다. 현재 문서로 확인된 증거는 조사 대상 계정에 묶인 수십만 달러 수준이며, 모든 상금이 부정행위의 결과라고 단정할 수는 없다.
한 가지 더 걸리는 대목이 있다. PokerStrategy에 따르면 WolfSec은 누군가 감염된 컴퓨터에 원격 접속해 Mesh Agent를 삭제하거나 사용된 스크립트를 제거한 사례를 확인했다. 즉 프로그램이 더 이상 남아 있지 않아도 추가 피해자가 발생했을 수 있다. 윈도우는 이전 설치의 흔적을 보존할 수 있다.
플레이어가 할 수 있는 일
최근 몇 년간 윈도우와 서드파티 포커 툴을 사용한 플레이어라면 보안 점검을 해볼 만하다. WolfSec은 Mesh Agent 서비스, MeshCentral 기록, 윈도우 디펜더의 비정상적 예외 항목을 확인하라고 권고한다. 다시 말하지만 MeshCentral 자체만으로 감염을 의미하지는 않는다. 기업 IT에서 정당하게 쓰이는 도구다. 다만 그 존재에 대해 정당한 이유를 찾을 수 없다면 잠재적 위험으로 취급해야 한다.
기기 감염이 의심된다면 표준 절차가 적용된다. 인터넷 연결을 끊고, 증거를 보존하고, 신뢰할 수 있는 보안 스캔을 실행하고, 별도의 안전한 기기에서 비밀번호를 변경하고, 2단계 인증을 활성화한다. 또한 포커 계정, 이메일, 암호화폐 지갑에 같은 비밀번호를 재사용했는지도 따져봐야 한다.
아직 입증되지 않은 것
몇 가지 핵심 질문은 여전히 열려 있다. 이 계획의 전체 규모, 정확한 피해자 수, 총손실액을 확인해주는 독립적 포렌식 보고서는 없다. 계정 간 연결고리는 커뮤니티 조사와 공개된 데이터에 의존한다. CoinPoker 사건은 대부분 공개 발언에 근거한다. 유포 방식도 일부만 확인됐다.
분명한 것은 구조적 교훈이다. 플레이어 본인의 컴퓨터가 감염되면, 사이트 측 보안이 아무리 뛰어나도 화면에 뜬 카드는 지킬 수 없다. 그래서 커뮤니티의 대응은 특정 플랫폼보다 기기 위생과 서드파티 소프트웨어 위험에 집중되고 있다.