온라인 포커 스파이웨어 스캔들 새 정황
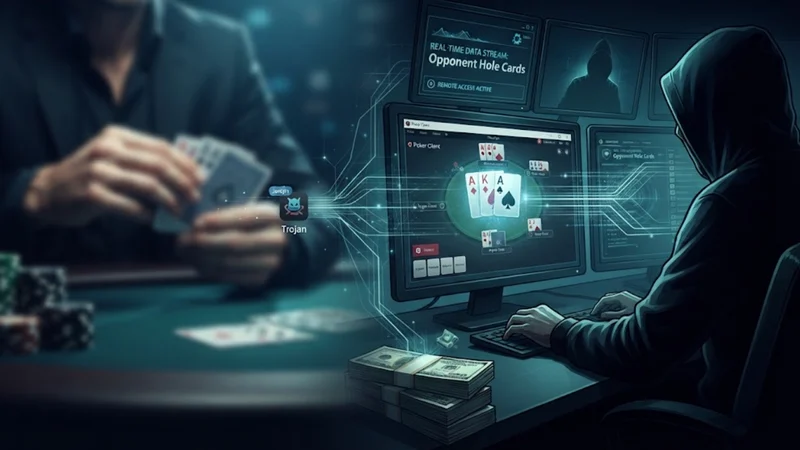
고액 온라인 포커 사기 사건의 새细节이 드러났다. 공격자들이 멀티테이블 도구의 업데이트 시스템을 해킹해 원격 화면 소프트웨어를 심고 상대 홀카드를 훔쳐봤다.
공격은 어떻게 이루어졌나
온라인 하이스테이크 포커에서 공격자가 상대방의 홀 카드를 실시간으로 볼 수 있었던 이번 사기극은 포커 사이트를 직접 해킹한 것이 아니었습니다. 대신 공격자는 피해자들의 컴퓨터에 정상적인 원격 화면 관리 도구인 Mesh Agent를 설치해, 특정 프로 선수들의 카드를 전부 들여다봤습니다.
이번에 새로 드러난 핵심은 그 소프트웨어가 피해자들에게 어떻게 도달했는가입니다. 멀티테이블 관리 도구인 Jurojin Poker의 개발진은 공격자가 자사 서버 키와 관리자 패널 계정에 접근했다고 확인했습니다. 대략 2025년 6월부터 2026년 6월 사이에 공격자는 특정 하이스테이크 선수들을 별도의 업데이트 그룹에 넣을 수 있었습니다. 해당 선수들이 Jurojin을 실행하면, 정상적으로 디지털 서명된 Jurojin 애플리케이션이 작동하기 전에 백그라운드에서 몰래 Mesh Agent를 설치하는 가짜 실행 파일이 포함된 변조된 업데이트 패키지를 내려받았습니다. 소프트웨어는 평소처럼 계속 작동했기 때문에 선수들은 아무것도 눈치채지 못했습니다.
Jurojin은 감염 경로를 재구성하는 데 한계가 있다는 점도 인정했습니다. 데이터베이스 백업이 특정 시점에만 그룹 구성을 기록했기 때문에, 공격자가 선수를 빠르게 추가했다가 제거하면 로그 기록이 남지 않았습니다.
피해자들의 증언
피해를 입은 프로 선수들의 증언은 상당한 자금 손실을 보여줍니다. 스페인 하이스테이크 선수 나초 모론(Nacho Morón)은 의심 인물인 폴 그레그(Paul Gregg)와 연결된 계정이 약 15분 만에 헤즈업 대결에서 자신에게서 6만 달러를 가져간 세션을 설명했습니다. 모론은 자신의 총 손실이 10만 달러에서 20만 달러 사이로 추정한다고 밝혔습니다. 그는 상대가 무작정 공격한 게 아니라고 강조했습니다. 그 사람은 카드를 본 것뿐만 아니라 포커도 잘 쳤기 때문에 이 계획이 그토록 오래 드러나지 않았다는 것입니다.
마누엘 사아베드라(Manuel Saavedra)는 자신의 컴퓨터에 스파이웨어가 1년 넘게 있었고 보고했습니다. 그는 GGPoker에서 그레그의 계정을 상대로 59,275달러, ACR Poker에서 추가로 43,176유로의 손실을 기록했습니다. 사아베드라는 공격자가 자신을 위해 헤즈업 테이블을 열고, 자신의 카드를 아는 것을 이용해 테이블의 눈치채지 못한 다른 선수들 상대로 추가 블로커처럼 활용했다고 설명했습니다.
무시된 데이터 분석 보고서
이 사건의 핵심 열쇠 중 하나는 2026년 9월 1일 Mobius Poker 창립자 패트릭 하워드가 작성한 분석 보고서다. 하워드의 친구가 그레그를 상대로 큰 손실을 입고 포커를 그만둘 뻔한 것이 계기가 됐다. 하워드는 GGPoker에서 폴 그레그가 플레이한 32,780핸드를 검토한 뒤 사이트 경영진에 보고서를 보냈다.
보고서는 10/20 6맥스 테이블에서 그레그의 전체 승률이 +13.9bb/100이라는 점을 부각했다. 평균적인 플레이어가 순전히 분산만으로 이런 성적을 낼 확률은 35,100분의 1로 계산됐다. 작은 팟(최대 40bb)에서는 그레그가 802bb를 잃었지만, 150bb가 넘는 팟에서는 2,497bb를 벌어들였고 쇼다운 승률이 74.3%에 달했다. 40bb 이상 팟에서 그는 리버에서 153번의 공격적 액션을 했고, 그중 78번 쇼다운까지 가서 59번을 이겼다. 75.6%의 승률로 다른 레귤러들의 평균 승률 58.2%를 크게 웃도는 수치였다. 리버 벳에 콜했을 때는 81번 중 52번을 이겨 64.2%를 기록했는데, 평균은 48.6%였다.
GGPoker는 이 경고 보고서에 약 한 달간 아무 조치를 취하지 않았고, 10월 2일 저녁에야 하워드에게 연락했다. 스페인 매체 Poker Red가 무시된 보고서에 관한 기사를 게재해 X 네트워크에서 확산된 직후였다. 하워드는 이후 자신의 보고서가 사이트가 모니터링할 수 있도록 이상 징후를 표시한 데이터베이스 검토였을 뿐, 고발이 아니라고 해명했다.
플랫폼별 대응 차이
이 사건은 포커 플랫폼들의 대응 방식이 얼마나 극명하게 갈리는지를 드러냈다. 어떤 사이트는 수상한 계정을 몇 달, 심지어 몇 년씩 방치한 반면, 코인포커는 폴 그레그와 연결된 계정을 약 일주일 만에 적발해 차단했다. 코인포커 앰버서더 패트릭 레너드는 사이트가 즉시 해당 계정을 차단하고 10만 달러 이상을 압수해 피해 플레이어들에게 재분배했다고 밝혔다. 나초 모론은 그레그와의 헤즈업 경기에서 잃은 6만 달러를 사이트가 돌려줬다고 확인했다. 그레그는 규제 당국에 이의를 제기했지만, 코인포커가 증거를 제시하자 분쟁을 철회했다. 레너드는 당시 문제가 더 크고 자신도 사용하던 주로진과 연관되어 있다는 사실을 아무도 몰랐다고 덧붙였다.
ACR 포커는 빠르게 해결책을 내놨다. 필 나지는 포커 클라이언트가 실행되는 동안 화면 캡처나 공유 도구를 차단하는 새로운 스크린 실드 기능을 공개했다. 또한 핸드 히스토리를 분석용으로 제출하고 피해 플레이어들에게 보상을 약속했다.
각 사이트는 여전히 개별적으로 대응하고 있으며, 운영자 간 소통 부재가 뚜렷하다. 모론과 레너드는 모두 포커 사이트들이 제재된 치터에 대한 정보를 공유하지 않는 점을 비판했다. 모론은 한 곳에서 적발된 치터가 다른 모든 곳에 즉시 알려지는 라스베이거스 카지노에 이 상황을 비유했다. 그는 포커 사이트들도 같은 방식으로 소통하는 법을 배워야 한다고 주장했다.
플레이어들이 지금 해야 할 일
이 스캔들은 지원 소프트웨어에 대한 중대한 보안 문제를 제기한다. 주로진 개발자들은 업데이트에서 악성 코드가 제거되었다고 밝혔지만, 보안 전문가들과 주로진 측 모두 모든 플레이어에게 메시 에이전트가 있는지 철저히 확인할 것을 촉구한다. 의심스러운 점이 있다면 단순히 프로그램을 삭제하는 것이 아니라 윈도우 시스템을 완전히 재설치하고 디스크를 포맷하라는 것이 권고된다. 또한 플레이어들은 다른 안전한 기기에서 게임 사이트, 이메일 계정, 암호화폐 지갑의 비밀번호를 변경해야 한다.
더 넓은 교훈
포커 커뮤니티에게 이 사건은 합법적이고 널리 쓰이는 서드파티 도구라도 업데이트 파이프라인이 침해되면 공격 경로가 될 수 있음을 보여준다. 또한 통계적 이상 징후를 포착하는 데 독립적인 핸드 히스토리 검토가 얼마나 중요한지, 그리고 플랫폼 간 대응이 느리거나 분리되어 있을 때 치르는 대가를 드러낸다. 운영자들이 제재 목록을 공유하고 더 긴밀히 협력하기 전까지는, 플레이어들이 첫 번째이자 때로는 유일한 방어선으로 남는다.