线上扑克再爆底牌泄露丑闻
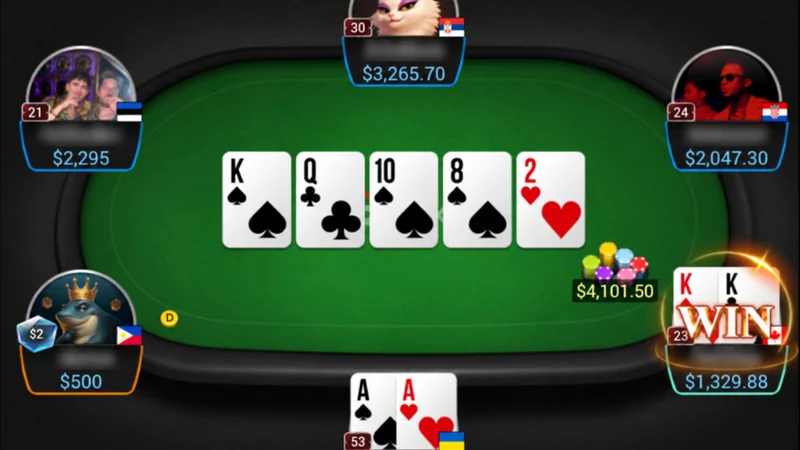
线上扑克又出底牌安全风波,玩家被提醒检查电脑是否有被入侵的迹象。
线上扑克再爆底牌丑闻
线上扑克圈又炸了——一桩新的底牌丑闻让玩家们人心惶惶,不少人呼吁大家赶紧检查自己的电脑有没有被动手脚的痕迹。这件事也让一个老问题重新浮上台面:线上发牌到底安不安全?毕竟玩家既看不到牌堆,也看不到荷官。
任何底牌丑闻的核心担忧都很直接。如果某个玩家或第三方能在亮牌之前就知道对手手里是什么牌,这游戏就没法玩了。线下扑克靠的是一套物理流程来保护底牌:洗牌、切牌、荷官全程把牌堆放在视线范围内。到了线上,这些保护全落在软件、服务器和玩家自己的设备上。
为什么让大家查自己的电脑
让玩家检查个人电脑,背后是线上安全的一条基本原则:再牛的平台,也架不住你自己那台机器被人攻破。恶意软件、远程控制工具、屏幕共享软件,都可能在不入侵平台本身的情况下,把你的底牌或者账户动态暴露出去。
安全专家通常会提醒大家留意这些异常信号:
- 后台莫名其妙跑着不认识的程序,任务管理器里出现陌生进程
- 网络活动异常,尤其是连着一些来路不明的服务器
- 自己没装过的远程控制工具
- 浏览器里多出没主动添加过的扩展或插件
- 电脑卡得离谱,但硬件和网络都没问题
这些只是一般性的警示信号,不代表一定被黑了。发现这些情况的玩家,通常会被建议用靠谱的安全软件全盘扫描、更新操作系统,然后换一台干净的设备改密码。
这对线上扑克生态意味着什么
底牌丑闻基本都会走一套熟悉的流程:先是玩家起疑,然后要求平台给个说法,接着运营商发声明,有时候还会请第三方做安全审查。长期影响大不大,往往不取决于事件本身,而取决于平台怎么应对。
运营商一般靠加密、随机数生成和异常行为监控系统来防守。串通检测就是其中一环,专门盯账户之间的可疑关系,比如某些玩家老是赢同一批对手,或者下注模式高度相似。安全团队还会追踪设备指纹和登录地点。
但这些手段没有一个是万无一失的。铁了心要搞事的人总会想办法钻空子,线上安全本来就是猫鼠游戏,新漏洞随时可能冒出来。所以玩家自己这边的防护,和平台那边的防御一样重要。
玩家实用防护建议
对于经常打线上扑克的人来说,养成几个习惯通常能降低风险:
- 保持操作系统、浏览器和扑克客户端及时更新
- 不要下载来路不明的软件,尤其是那些打着扑克辅助工具旗号的程序
- 使用独立且强度高的密码,有条件的开启双重验证
- 打牌时谨慎对待屏幕共享
- 定期查看账户活动,发现异常第一时间向平台报告
这些措施不能保证绝对安全,但能提高别人入侵你设备的成本。
更大的问题
底牌泄露丑闻反复出现,暴露出线上扑克的一个结构性难题。这个游戏靠的是信任,可玩家必须信任自己无法检查的软件、看不见的服务器。每出一次事,这份信任就被消耗一次。
眼下最实际的结论很简单。玩家被提醒去检查自己的电脑、复查安全设置、保持警惕。不管这次风波最终被证实是真有漏洞,还是虚惊一场,背后的道理都一样:在线上扑克里,安全是平台和玩家共同的责任。