Escândalo de hack de tela no poker online
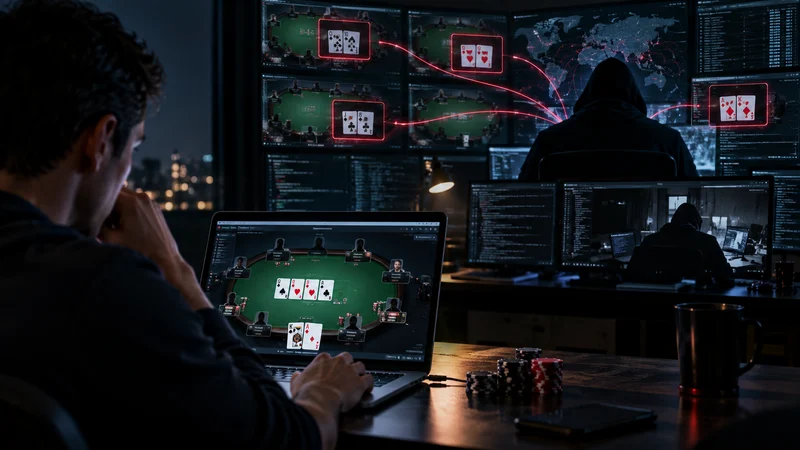
Um pesquisador de segurança alega que uma ferramenta de acesso remoto permitiu que alguém visse as telas de jogadores de high stakes, incluindo as cartas fechadas, por meses. Ainda não existe laudo forense oficial.
Alegação de Acesso Remoto, Não de Invasão ao Site
A comunidade do poker online está analisando alegações de que um atacante, ou um grupo de atacantes, instalou softwares de gerenciamento remoto nos computadores de jogadores de high stakes e os usou para visualizar suas telas durante o jogo, incluindo suas hole cards. Se confirmado, estaria entre os esquemas de trapaça mais sofisticados da história do poker online.
O detalhe crucial é onde o comprometimento teria acontecido. O atacante não precisou invadir a segurança do próprio site de poker. Bastava ter um software malicioso ou comprometido rodando no computador de um jogador para ver exatamente o que aquele jogador via.
Todas as informações atuais vêm de análises de segurança, investigação da comunidade e dados de jogo disponíveis publicamente. Não existe um relatório forense completo nem declaração oficial confirmando o alcance total, o número de jogadores afetados ou o prejuízo financeiro total. Quaisquer números abaixo devem ser lidos como alegações em investigação, não como fatos estabelecidos.
Como a Ferramenta Supostamente Funcionava
A atenção pública começou com um pesquisador de segurança anônimo publicando como "WolfSec0x0" no X. Segundo essa pesquisa, uma ferramenta chamada Mesh Agent foi instalada nos dispositivos de vários profissionais, permitindo o gerenciamento remoto desses computadores.
O Mesh Agent faz parte do MeshCentral, uma plataforma legítima de código aberto para gerenciamento remoto de TI. Não é um malware escrito para o poker. A alegação é que seu agente foi instalado sem o conhecimento dos jogadores e apontado para um servidor controlado pelo atacante. Nessa configuração, um operador remoto pode obter acesso quase total a uma máquina: visualização da tela em tempo real, arquivos, senhas armazenadas, cookies de sessão, dados de pagamento e carteiras de criptomoedas.
O pesquisador relatou que a primeira atividade conhecida apareceu por volta de 16 de março de 2024, e que o software pode ter permanecido em alguns computadores por vários meses, possivelmente mais de um ano. A estimativa atual é de cerca de 10 a 30 jogadores afetados na Europa, América do Norte e Oceania.
Como a ferramenta é um software legítimo, sua mera presença não é prova de um ataque. Ela é amplamente usada em ambientes corporativos e de TI. A preocupação se aplica quando o usuário não tem motivo legítimo para tê-la ali.
Contas sob investigação
O jogador canadense Paul Gregg tornou-se um dos focos da investigação da comunidade. Jogadores de high stakes, incluindo Aleksey "Avr0ra" Borovkov, circularam ligações entre Gregg e várias contas, posteriormente noticiadas pelo PokerListings e outros veículos:
- GGPoker: Paul Gregg
- CoinPoker: Europe
- Winning Poker Network: JackKlompus
- Winning Poker Network: OxOO
- Winning Poker Network: Ez[Pz]
Essas conexões vêm da investigação da comunidade e de dados divulgados. Não são a conclusão de uma investigação oficial.
A atenção concentrou-se nos resultados invulgarmente fortes dessas contas. Segundo dados do SmartHand citados pelo PokerListings, as contas OxOO e JackKlompus apresentavam um lucro combinado superior a $837.000. Os números publicados indicam também cerca de $232.000 para JackKlompus em 2025 e aproximadamente $162.000 para OxOO, com um relatório a colocar Paul Gregg como o jogador mais lucrativo no NL2K em maio de 2026, com cerca de $55.000.
Resultados fortes, por si só, não são prova de batota. As alegações mais relevantes dizem respeito aos padrões de seleção de mesas.
O padrão que levantou suspeitas
Os analistas examinaram contra quem as contas suspeitas jogavam com mais frequência e de quem ganhavam mais. Em alguns casos, mais de 90% das mãos jogadas estavam concentradas contra um grupo específico de adversários, e alguns desses adversários terão depois encontrado o Mesh Agent nos seus computadores.
Se essa ligação for confirmada, explicaria como o alegado esquema evitou a deteção durante tanto tempo. O operador não precisaria de ver as cartas de todos os jogadores na mesa. Bastava-lhe ter vantagem contra os adversários cujas máquinas estavam comprometidas, podendo jogar normalmente contra todos os outros. Esse modelo permite também um direcionamento deliberado: uma forma de bumhunting combinada com a capacidade de ver as cartas fechadas do adversário escolhido.
O jogador russo de high stakes Gleb "psyhoagromor" Kovtunov terá dito que questionava em privado o jogo de Gregg desde abril, apontando decisões, sizings e linhas que pareciam demasiado ajustadas à força da mão do adversário. Terá partilhado essas dúvidas com um grupo de jogadores de high stakes dedicado ao combate à assistência em tempo real e a outras formas de batota, cerca de um mês antes de a história se tornar pública. Segundo esse relato, Gregg deixou de aparecer nas mesas cerca de dois dias depois. Kovtunov afirmou mais tarde que o Mesh Agent também foi encontrado no seu próprio computador.
Um bloqueio anterior na CoinPoker
Patrick Leonard afirmou que a CoinPoker bloqueou, há cerca de dois anos, uma conta registrada no nome de Paul Gregg, que usava o apelido "Europe" no site. Segundo Leonard, a equipe de segurança da CoinPoker detectou uma atividade que considerou uma violação grave das regras, bloqueou a conta e confiscou aproximadamente US$ 100.000, valor depois redistribuído aos jogadores afetados. Leonard ainda afirma que Gregg contestou a decisão junto à comissão de apostas competente e que a reclamação não avançou.
O detalhe importa porque o apelido "Europe" também aparece entre as contas atualmente sob investigação. Isso continua sendo, principalmente, uma declaração pública e uma apuração secundária; a CoinPoker não publicou documentação completa do caso.
Como o software teria se espalhado
A questão em aberto era como o Mesh Agent chegou aos computadores dos jogadores. A WolfSec alega que o agente remoto foi distribuído por meio de softwares de poker de terceiros comprometidos, com pelo menos duas ferramentas envolvidas. Um fabricante confirmou a invasão; quanto ao outro, os pesquisadores identificaram uma versão modificada por meio de análise de código.
O PokerStrategy noticiou que o IntuitiveTables, ferramenta usada principalmente para organizar mesas de poker, confirmou publicamente que estava entre os aplicativos comprometidos. Isso não significa que tenha sido a única via de infecção. Um jogador afetado afirma nunca ter usado o programa, mas mesmo assim o Mesh Agent foi encontrado em sua máquina. Os investigadores não descartam múltiplos métodos de distribuição, incluindo outros softwares de poker comprometidos, e-mails de phishing, páginas falsas ou ataques direcionados individualmente.
Por que este caso é diferente dos escândalos de superuser do passado
Este caso é diferente dos escândalos históricos de superuser, como os do Absolute Poker e do UltimateBet. No momento, não há evidências de que os atacantes tenham obtido acesso privilegiado dentro dos sistemas de um site de poker. Segundo a WolfSec, os próprios clientes de poker não foram comprometidos; as informações eram coletadas do computador do adversário. A WolfSec afirmou explicitamente que plataformas como GGPoker e ClubWPT Gold não foram fontes de código comprometido.
Para o jogador, o resultado prático é quase o mesmo: um adversário consegue ver as cartas dele antes de agir.
Relatos iniciais da comunidade sugeriam que as vítimas poderiam ter perdido, no total, vários milhões de dólares. Esse número não foi confirmado. Borovkov falou em perdas na casa dos milhões em vários sites, mas nenhum detalhamento público comprova isso. As evidências documentadas até agora envolvem centenas de milhares de dólares ligados a contas sob investigação, e não se pode presumir que todos os ganhos tenham sido produto de trapaça.
Há ainda um achado preocupante. Segundo o PokerStrategy, a WolfSec observou casos em que alguém se conectava remotamente a um computador comprometido e desinstalava o Mesh Agent ou removia os scripts usados. Isso significa que outros jogadores podem ter sido afetados sem que o programa ainda estivesse presente. O Windows pode manter vestígios de uma instalação anterior.
O que os jogadores podem fazer
Para quem usou Windows e ferramentas de poker de terceiros nos últimos anos, uma checagem de segurança é razoável. A WolfSec recomenda verificar o serviço Mesh Agent, os registros do MeshCentral e exceções incomuns no Windows Defender. De novo: o MeshCentral sozinho não indica infecção; ele é usado legitimamente em TI corporativa. Se o usuário não conseguir identificar um motivo legítimo para a presença dele, deve tratá-lo como um risco potencial.
Se houver suspeita de comprometimento do dispositivo, valem os passos padrão: desconectar da internet, preservar evidências, rodar varreduras de segurança confiáveis, trocar as senhas a partir de outro dispositivo confiável e ativar a autenticação em dois fatores. Os jogadores também devem considerar se reutilizaram senhas em contas de poker, e-mail e carteiras de criptomoedas.
O que continua sem comprovação
Várias questões centrais seguem em aberto. Não existe um laudo forense independente que confirme a extensão total do esquema, o número exato de vítimas ou o total das perdas. Os vínculos entre contas se apoiam em investigação da comunidade e em dados publicados. O episódio da CoinPoker se baseia em grande parte em declarações públicas. O método de distribuição só está parcialmente confirmado.
O que está claro é a lição estrutural. Quando o computador do próprio jogador é comprometido, nenhuma segurança do lado do site consegue proteger as cartas na tela dele. É por isso que a resposta da comunidade tem focado tanto na higiene dos dispositivos e no risco de softwares de terceiros quanto em qualquer plataforma isolada.