Escândalo de spyware no poker online
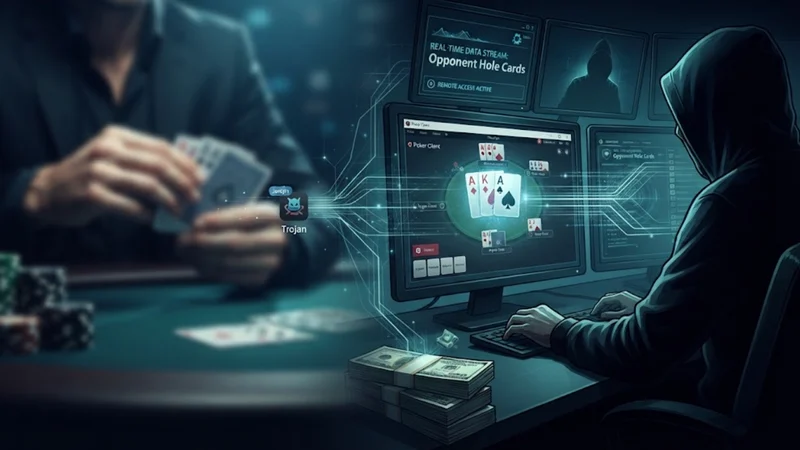
Novos detalhes na fraude de alto valor no poker online: atacantes invadiram o sistema de atualização de uma ferramenta de multi-tabling para instalar software de tela remota e ver as hole cards dos adversários.
Como o ataque funcionou
Uma fraude de alto risco no poker online que permitia a um atacante ver as cartas fechadas dos adversários em tempo real não envolveu invadir diretamente os sites de poker. Em vez disso, o atacante instalou uma ferramenta legítima de gerenciamento remoto de tela, o Mesh Agent, nos computadores das vítimas, obtendo controle total sobre as cartas de profissionais selecionados.
O ponto crucial é como esse software chegou às vítimas. Os desenvolvedores da ferramenta de gerenciamento de multi-tabling Jurojin Poker confirmaram que o atacante obteve acesso às chaves do servidor e a uma conta de painel administrativo. Entre aproximadamente junho de 2025 e junho de 2026, o atacante conseguia colocar jogadores de high stakes selecionados em grupos de atualização especiais. Quando esses jogadores abriam o Jurojin, baixavam um pacote de atualização alterado contendo um executável falso que instalava o Mesh Agent silenciosamente em segundo plano antes de rodar o aplicativo Jurojin legítimo e com assinatura digital. Como o software continuava funcionando normalmente, os jogadores não desconfiaram de nada.
O Jurojin também reconheceu uma limitação na reconstrução da infecção. Seus backups de banco de dados registravam a composição dos grupos apenas em determinados intervalos, então, se o atacante adicionasse e removesse um jogador rapidamente, nenhum registro ficava.
Depoimentos das vítimas
Os depoimentos dos profissionais afetados descrevem prejuízos significativos no bankroll. O jogador espanhol de high stakes Nacho Morón relatou uma sessão em que uma conta ligada ao suspeito Paul Gregg lhe tirou US$ 60.000 em uma partida heads-up em cerca de 15 minutos. Morón estima suas perdas totais entre US$ 100.000 e US$ 200.000. Ele destacou que o adversário não atacava às cegas: a pessoa não só via as cartas como também jogava poker bem, e foi por isso que o esquema demorou tanto para ser descoberto.
Manuel Saavedra relatou que o spyware esteve presente em seu computador por mais de um ano. Ele documentou perdas de US$ 59.275 na GGPoker contra a conta de Gregg e mais € 43.176 na ACR Poker. Saavedra descreveu como o atacante abria mesas heads-up para ele e usava o conhecimento de suas cartas como blockers extras contra jogadores desavisados na mesa.
A Análise de Dados Que Foi Ignorada
Uma peça-chave do quebra-cabeça é uma análise compilada em 1º de setembro de 2026 por Patrick Howard, fundador da Mobius Poker, depois que um amigo quase largou o poker por causa de grandes perdas contra Gregg. Howard revisou 32.780 mãos jogadas por Paul Gregg na GGPoker e enviou um relatório para a administração do site.
A análise destacou o win rate geral de Gregg de +13,9 bb/100 nas mesas 10/20 6-max. A probabilidade de um jogador médio alcançar esse resultado puramente por variance foi calculada em 1 em 35.100. Enquanto em potes pequenos (até 40 bb) Gregg perdia 802 bb, em potes acima de 150 bb ele ganhava 2.497 bb, vencendo no showdown em 74,3% das vezes. Em potes acima de 40 bb, ele executou 153 ações agressivas no river, chegando ao showdown 78 vezes e vencendo 59 delas, um win rate de 75,6% que superava claramente o win rate médio dos outros regulares, de 58,2%. Ao pagar apostas no river, ele venceu 52 de 81 vezes, ou 64,2%, contra uma média de 48,6%.
A GGPoker não agiu sobre o relatório de alerta por cerca de um mês, entrando em contato com Howard apenas na noite de 2 de outubro, depois que a revista espanhola Poker Red publicou uma matéria sobre o relatório ignorado que se espalhou pela rede X. Howard esclareceu depois que seu relatório era uma database review sinalizando anomalias para o site monitorar, e não uma acusação.
Respostas diferentes das plataformas
O caso evidenciou diferenças acentuadas na forma como as plataformas de pôquer reagiram. Enquanto alguns sites deixaram contas suspeitas jogar durante meses ou até anos, a CoinPoker detetou e baniu a conta ligada a Paul Gregg em cerca de uma semana. O embaixador do site, Patrick Leonard, afirmou que a CoinPoker bloqueou imediatamente a conta, apreendeu mais de 100 000 dólares e redistribuiu-os pelos jogadores afetados. Nacho Morón confirmou que o site lhe devolveu os 60 000 dólares que perdeu num heads-up contra Gregg. Gregg recorreu a um regulador, mas depois de a CoinPoker apresentar provas, desistiu da disputa. Leonard observou que, na altura, ninguém sabia que o problema era maior e envolvia o Jurojin, que ele próprio utilizava.
A ACR Poker agiu rapidamente para apresentar uma solução. O CEO Phil Nagy revelou uma nova funcionalidade, o Screen Shield, que bloqueia ferramentas de captura ou partilha de ecrã enquanto o cliente de pôquer está em execução. O site também enviou históricos de mãos para análise e prometeu compensações aos jogadores afetados.
Cada site continua a reagir de forma independente, e é evidente a falta de comunicação entre operadores. Tanto Morón como Leonard criticaram os sites de pôquer por não partilharem informação sobre batoteiros banidos. Morón comparou a situação aos casinos de Las Vegas, onde um batoteiro apanhado numa propriedade é rapidamente conhecido por todas as outras. Argumentou que os sites de pôquer têm de aprender a comunicar da mesma forma.
O que os jogadores devem fazer agora
O escândalo levanta questões de segurança críticas sobre software de apoio. Embora os programadores do Jurojin tenham afirmado que o código malicioso foi removido das suas atualizações, especialistas em segurança e o próprio Jurojin apelam a todos os jogadores para verificarem minuciosamente a presença do Mesh Agent. Em caso de dúvida, o conselho não é simplesmente apagar o programa, mas sim fazer uma reinstalação completa do sistema Windows e formatar o disco. Os jogadores devem também alterar as palavras-passe dos sites de jogo, contas de email e carteiras de criptomoedas a partir de outro dispositivo não comprometido.
Lições mais amplas
Para a comunidade de pôquer, o caso sublinha que ferramentas de terceiros, mesmo legítimas e amplamente utilizadas, podem tornar-se um vetor de ataque quando um pipeline de atualizações é comprometido. Mostra também o valor das revisões independentes de históricos de mãos para sinalizar anomalias estatísticas, e o custo de respostas lentas ou isoladas entre plataformas. Enquanto os operadores não partilharem listas de banidos e cooperarem mais estreitamente, os jogadores continuam a ser a primeira e, por vezes, a única linha de defesa.